
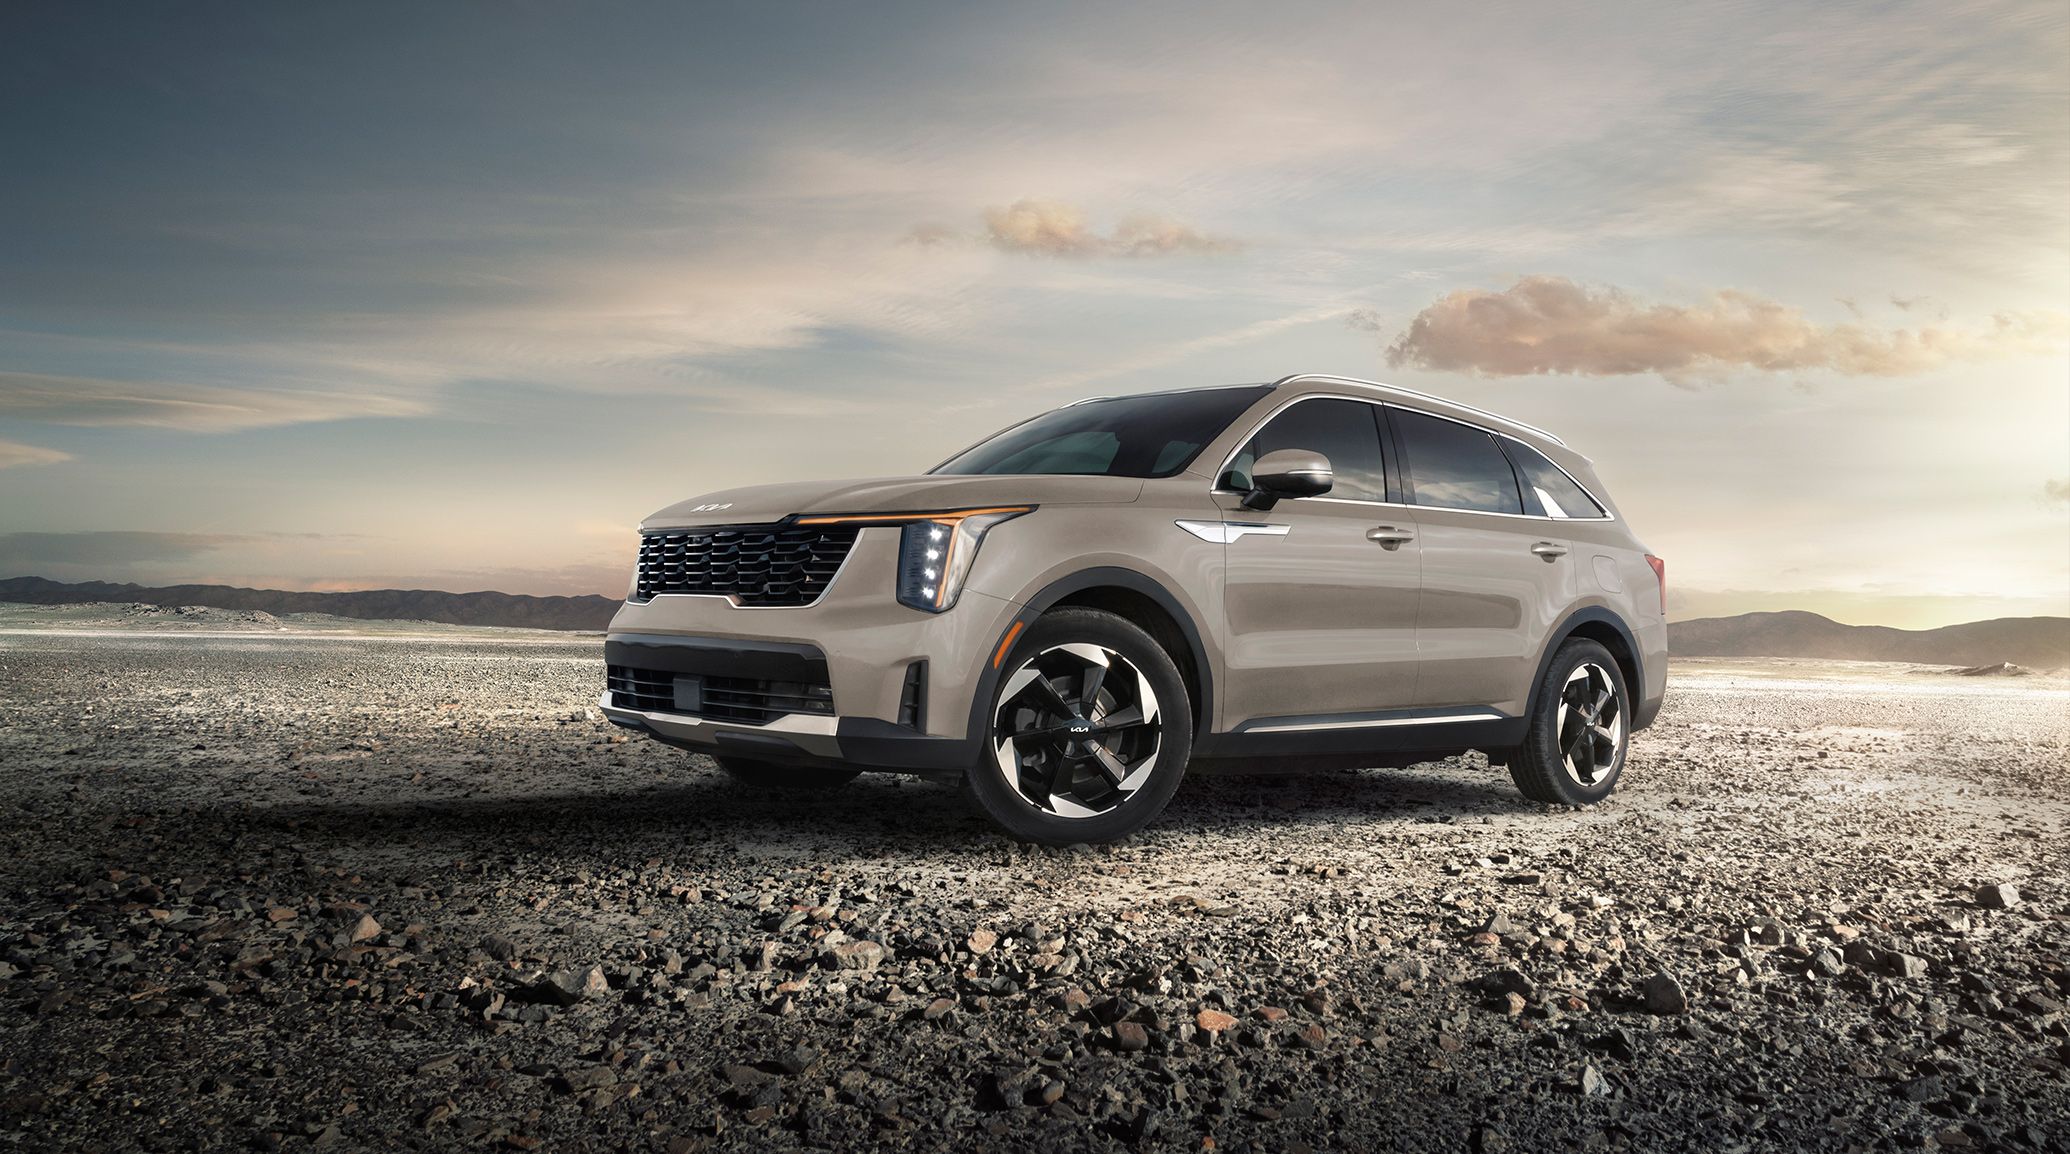
У світі автомобільного маркетингу анонси сповнені креативу та ретельно сплановані. Проте, компанія Kia нещодавно випадково обійшла цей процес, припустившись кумедної та надзвичайно життєвої помилки в розробці вебсайту.
Просте копіювання та вставлення на офіційному сайті Kia не лише розсмішило користувачів мережі, але й мимоволі підтвердило дату запуску довгоочікуваного конфігуратора Kia Sorento.
Помилку швидко помітив та поширив автомобільний журналіст та користувач X (колишній Twitter) Tejas Kokcha (@tejaskokcha). 5 вересня Кокча опублікував фото екрана свого ноутбука, на якому відображалася сторінка вибору автомобіля Kia.
Замість вишуканого маркетингового слогану під головним заголовком сторінки, на публічно доступному сайті було розміщено пряму внутрішню інструкцію від менеджера.
Текст на сайті кумедно читався буквально: “На сторінці конфігуратора, чи можемо ми розмістити повідомлення – Конфігуратор Sorento запускається 10 вересня. Залишайтеся на зв’язку!”
Looks like someone on @KiaInd backend posted the full message from their boss on the configurator instead of just the message 😂 pic.twitter.com/TwZBlPsfTi
— Tejas Kokcha (@tejaskokcha) September 5, 2026
“Схоже, хтось у технічному відділі @KiaInd опублікував повне повідомлення від свого боса на конфігураторі замість самого повідомлення 😂”, – зазначив Кокча у своєму популярному пості, який за лічені години набрав майже мільйон переглядів.
Sorento підтверджено серед зростаючої лінійки
Хоча команда веброзробників, ймовірно, поспіхом видаляла внутрішню службову записку зі сторінки, ця помилка стала ефективною, хоч і ненавмисною, прес-релізом. Завдяки цьому провалу громадськість отримала підтвердження, що конфігуратор Sorento офіційно запрацює у вівторок, 10 вересня.
Вірусний знімок екрана також продемонстрував розширювану лінійку автомобілів Kia. Безпосередньо під сумнозвісною помилкою були зображені ще три помітні моделі: нові Syros, Sonet та Clavis.
Історія помилок в бекенді
Хоча ця помилка копіювання та вставляння стала нешкідливим джерелом розваг, вона підкреслює повторювану тему недогляду в бекенді автовиробника. Лише за кілька місяців до цього, у червні 2024 року, американський підрозділ Kia зіткнувся зі значно серйознішою вразливістю вебпорталу.
Незалежні дослідники з безпеки виявили масштабний архітектурний недолік у внутрішній дилерській інфраструктурі Kia. Оскільки вебпортал не перевіряв належним чином права доступу користувачів, хакери могли реєструвати фальшиві дилерські облікові записи та генерувати автентичні токени доступу. Маючи лише номерний знак автомобіля, зловмисники могли використати API для дистанційного відмикання дверей, запуску двигуна, відстеження місцезнаходження автомобіля та доступу до особистих даних власника менш ніж за 30 секунд.
Хоча Kia швидко виправила небезпечну помилку API до того, як її могли використати зловмисники, різкий контраст між небезпечною вразливістю до дистанційного захоплення та невинною помилкою копіювання та вставляння показує, що управління бекендом вебсайтів залишається диким полем для автовиробника.
Source: www.motorbiscuit.com